Modellintention ist keine Authority
Ein Agent darf planen und Tools anfordern. Die Ausführungsberechtigung bleibt außerhalb des Modells.

Die immo.quick Serverless Edition ist eine eigenständige Infrastruktur für institutionelle Ausführungsrechte. Bevor eine geschützte Handlung wirksam wird, führt sie Befugnis, Regelstand, Rechtsraum, Zweck, Zeit und verbindliche Abhängigkeiten zusammen. Erst ein gültiges Execution Right kann die Grundlage für eine eng begrenzte Capability bilden; deren Gültigkeit wird unmittelbar vor der Ausführung erneut geprüft.
Determination ist nicht Authorization. Admin ist nicht Authority. Break Glass ist kein Bypass. Simulation ist nicht Production.
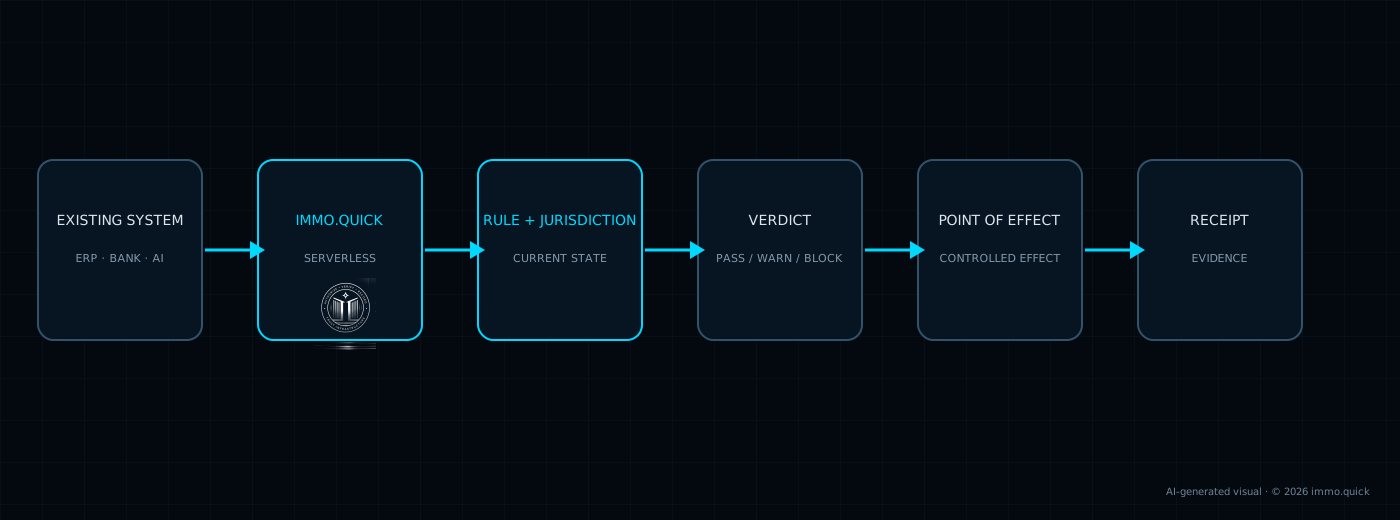
Banking-Anwendungen, Enterprise-Plattformen, AI-Agenten, Workflows oder operative Systeme können technisch bereits handeln. Die Serverless Edition übernimmt nicht deren fachliche Logik. Sie prüft vor einer geschützten Wirkung, ob die für genau diese Handlung erforderlichen institutionellen Bedingungen aktuell erfüllt sind.
Der Anschluss kann über API, Workflow Hook, Event-Pipeline, AI-Agent-Interlock oder strukturierte Daten- und Dateieinspeisung erfolgen. Entscheidend ist, dass die Serverless Edition am tatsächlichen Point of Effect wirksam angebunden ist und ein BLOCK nicht durch einen alternativen technischen Pfad umgangen werden kann.
Die Serverless Edition ist hardwareunabhängig. Ihre primäre Sicherheitsgrenze entsteht aus aktuellen Execution Rights, eng gebundenen Capabilities, Point-of-Effect-Revalidation und forensischer Evidence.
Actor, Action, Resource und Purpose werden explizit bestimmt.
Authority muss legitim, aktiv, scope-gebunden und nachvollziehbar originiert sein.
Rule, Jurisdiction, Time, Purpose, Dependencies und weitere Pflichtdomänen müssen zusammenpassen.
Capability ist enger als das Recht, zeitlich begrenzt und nicht frei wiederverwendbar.
Vor produktiver Wirkung wird der aktuelle Authority- und State-Stand erneut validiert.
Evidence bindet, was erlaubt oder blockiert wurde und auf welchem aktuellen Zustand dies beruhte.
Ein Agent darf planen und Tools anfordern. Die Ausführungsberechtigung bleibt außerhalb des Modells.
API, Fahrzeug, Endpoint oder Dienst kann erreichbar sein und trotzdem am Point of Effect blockiert werden.
Ändern sich Mandat, Jurisdiktion, Widerruf oder Dependency, muss die Wirkung neu bewertet werden.
immo.quick trennt Zugang von Ausführungsautorität. Ein Request muss zuerst die jeweilige Eintrittsgrenze passieren; selbst erfolgreicher Zugang autorisiert noch keinen produktiven Effekt.
Core setzt einen fail-closed Access Guardian vor die Governance- und Compliance-Pipeline. Scheitert eine erforderliche Validierungsbedingung, erreicht der Request die nachgelagerte Governance-Logik nicht.
Die Serverless Edition verlangt bereits am Edge eine gültige Attestation eines registrierten Clients, bevor der Request den nachgelagerten Gate-Pfad erreicht.
Zugang ist keine Autorität. Ein produktiver Effekt erfordert ein gültiges, aktuelles und scope-gebundenes Execution Right sowie eine ausführbare Capability.
Claim Boundary: Ausschließlich die Architektur der immo.quick Serverless Edition wurde dem BSI am 28.07.2026 nachweislich vorgelegt. Core wurde dem BSI nicht vorgelegt. Die Übergabe ist keine BSI-Prüfung, Zertifizierung, Anerkennung oder Bestätigung.
Execution Rights Infrastructure ist keine neue Bezeichnung für Monitoring. Die Kategorie definiert eine technische Grenze zwischen „Bedingungen sehen gut aus“ und „diese konkrete Aktion darf jetzt technisch ausführbar werden“.
Ein positives Gate-Ergebnis reicht nicht. Erst Rights Closure kann ein gültiges Execution Right erzeugen.
Ein Right führt nicht direkt zu Wirkung. Es darf nur eine eng gebundene technische Capability erzeugen.
Die tatsächliche Execution wird mit Right, Capability, Surface, Zeit und Evidence verbunden.
Jede Stufe hat eine andere Bedeutung. Determinations liefern Fakten über modellierte Bedingungen. Rights Closure entscheidet, ob ein Recht geschlossen werden kann. Capability macht die erlaubte Aktion technisch ausführbar. Enforcement prüft direkt an der Wirkungsgrenze.
Der erste Burggraben kontrolliert die eigene produktive Umgebung. Das Ziel ist nicht nur zu prüfen, sondern capability-freie Umgehungspfade im registrierten Scope technisch zu verhindern.
Mandatory Conditions müssen vollständig schließen. Keine Confidence Scores, kein AI Recommendation Path.
Subject, Action, Resource, Purpose, Scope, Environment und Validity bleiben eng gebunden.
Produktive API-, Event-, Queue-, Batch-, Admin-, Recovery- und Break-Glass-Pfade müssen registriert und enforced sein.
Right, Revocation, Freshness, Context und Capability Class werden unmittelbar vor Wirkung erneut geprüft.
Persistenter, atomarer Nonce-State verhindert Wiederverwendung und Race-Condition-basierten Doppelverbrauch.
Notfallausführung braucht eigene Authority, Closure, Capability und verstärkte Evidence.
Interoperability verschiebt Vertrauen von einer Behauptung zur unabhängigen Prüfung. Eine Gegenpartei muss nicht glauben, dass ein fremdes System autorisiert war. Sie kann den portablen Execution-Rights-Proof verifizieren und anschließend ihre eigene Acceptance Policy anwenden.
Remote Acceptance erzeugt weder lokale Authority noch ein lokales Execution Right.
Jede Institution entscheidet nach ihrer eigenen Policy. Derselbe valide Proof kann bei A akzeptiert und bei B abgelehnt werden.
Für sensible Transaktionen können beide Seiten ihre Rights beweisen und die jeweils andere Seite unabhängig akzeptieren.
Eine Admin-Rolle allein darf keine produktive Execution autorisieren.
Eine ehemals gültige Authority wird nicht automatisch weiter vertraut.
Eine Capability für Ressource A oder Purpose X darf nicht auf Ressource B oder Purpose Y erweitert werden.
Eine bereits konsumierte Capability darf nicht erneut Wirkung entfalten.
Ein alternativer produktiver Surface darf die zentrale Capability-Prüfung nicht umgehen.
Counterfactuale oder simulierte Rights dürfen nie in produktive Capability Issuance gelangen.
Portable Execution Rights Proofs machen die Bindung zwischen Right, Capability und Execution extern verifizierbar. Der aktuelle Frozen-Proof-Pfad bindet sein tatsächliches Crypto-Profil und lehnt unbekannte oder widersprüchliche Protokoll-, Schema-, Canonicalization- und Algorithmuszustände ab.
Öffentlich verifizierbare Attribution und Integrität. Keine pauschale Behauptung universeller rechtlicher Nichtabstreitbarkeit.
ERI-INV-017 trennt autoritativen Zustand, Beobachtung, physische Realität und Ground Truth. Für physische Dependencies müssen die geltenden Provenance-, Freshness-, Independence- und Attestation-Bedingungen am Execution Cut schließen. Unaufgelöste Divergenz führt zu DENY oder REASSESSMENT, nicht zu einer Mehrheitsentscheidung über Wahrheit.
Sensorik, Monitoring oder externe Evidence kann Divergenz sichtbar machen. Sie schreibt Governance State nicht selbst um.
Mehrheit ist kein Wahrheitsbeweis. Widersprechende unabhängige Quellen erzeugen STATE_DIVERGENCE und schließen die Dependency nicht.
Machine Law behauptet nicht, unbeobachtete Realität zu erzeugen. Es verhindert, dass ungelöste Unsicherheit stillschweigend zu Execution Permission wird.
ERI-INV-018 macht explizit verifizierte Provenance zur Voraussetzung für Trusted Execution Evidence bei physischen Attestations. Ein vorhandener provenance_root reicht nicht. provenance_verified muss ausdrücklich true sein. false oder fehlend bedeutet PROVENANCE_INCOMPLETE und fail-closed BLOCK.
Authentizität zum Schlüssel, verifizierte Herkunft und execution-relevantes Vertrauen sind drei getrennte Aussagen.
0 detektierte erfolgreiche Bypass-Pfade im getesteten Scope. Das ist interne Implementierungsevidenz, keine Behauptung globaler Unumgehbarkeit oder Drittzertifizierung.
Agenten können Proofs präsentieren, aber keine Authority erfinden. Aktionen bleiben an verifizierbare Rights und lokale Acceptance gebunden.
Kritische Transfers können an konkrete Rights, Scope, Purpose, Capability und Execution Evidence gebunden werden.
API-, Queue-, Webhook- und Service-Aufrufe können vor Wirkung capability-pflichtig gemacht werden.
Admin-, Recovery- und Emergency-Pfade bleiben innerhalb derselben Rights-Verfassung.
Counterparties können portable Rights Proofs unabhängig prüfen und eigene Acceptance Policies anwenden.
Ausführungsrechte für hochkritische Verwaltungs-, Register- oder Infrastrukturaktionen können vor der Wirkung gebunden werden.
Die Serverless Edition beginnt nicht mit einem Produktdemo-Workflow, sondern mit einer konkreten Wirkung: Welche Aktion soll geschützt werden, welche Authority trägt sie, welche Zustände müssen am Point of Effect noch gültig sein und welche Evidenz muss danach bestehen bleiben?
Das neue Execution Exposure Assessment übersetzt diese Architektur in zehn verständliche Fragen und erzeugt keine Marketing-Scorecard, sondern eine Gap Map für weitere Prüfung.
Serverless Edition ist Execution Rights Infrastructure innerhalb der Oberkategorie Institutional Trust Infrastructure. Sie trennt Determination, Authorization und Execution und schließt action-spezifische Execution Rights vor produktiver Wirkung.
Ein Gate PASS ist nur eine Determination über eine einzelne Bedingung. Ein Execution Right entsteht erst, wenn alle verpflichtenden Authority-, Rule-, Jurisdiction-, Time-, Dependency-, Purpose- und Scope-Bedingungen geschlossen sind.
Eine bounded Capability ist die technische Fähigkeit, genau die autorisierte Aktion für den gebundenen Subject-, Resource-, Purpose-, Scope-, Zeit- und Environment-Kontext auszuführen. Sie darf nicht breiter sein als das zugrunde liegende Right.
Sie erlaubt einer anderen Institution, einen portablen Execution-Rights-Proof unabhängig zu verifizieren und nach eigener Acceptance Policy zu akzeptieren oder abzulehnen, ohne dadurch lokale Authority zu erzeugen.
Nein. Authority muss extern und legitim begründet sein. Das System modelliert und bindet diese Authority; es erzeugt keine souveräne oder rechtliche Autorität aus sich selbst.
ERI-INV-017 erlaubt reality-linked Evidence, Execution zu invalidieren, ohne Observation selbst zu Authority zu machen. Wenn Freshness, Provenance, Independence oder erforderliche Attestations nicht mehr schließen, folgt DENY oder REASSESSMENT. Bei widersprechenden Quellen wird keine Mehrheit als physische Wahrheit behandelt.
Nein. ERI-INV-018 trennt Signaturgültigkeit von verifizierter Provenance. Für physische Attestations muss Provenance vorhanden und ausdrücklich verifiziert sein. false oder fehlender Verifikationsstatus bleibt PROVENANCE_INCOMPLETE und blockiert fail-closed.
Und wenn eine andere Institution beteiligt ist: Control what executions from others you are willing to accept.
SRA trennt Runtime und beobachtete Realität von Authority und Execution. 20 formale Invarianten, eine nicht-kompensierbare Schwellenwert-Engine und 46/46 modellierte Szenarien mit erwartetem Outcome. Reality darf Authority informieren. Sie darf sie niemals erzeugen.
30 zentrale Actions. Attention-First. File-First Intake. Berechtigungen, Entscheidungen, Belege und Integrationen in einer gemeinsamen Bedienlogik – bei unveränderter Authority-Grenze.
Ein Receipt dokumentiert einen bestimmten Zustand oder Vorgang. Für die Beurteilung zählt deshalb nicht nur, ob seine Integrität überprüfbar ist, sondern welches Ereignis es bindet und welche Quellen, Regeln und Ausführungsdaten vorliegen.
Ein Gate stellt fest, ob seine formal definierten Bedingungen erfüllt sind. Ein PASS erteilt für sich allein kein Ausführungsrecht.
Befugnis, Regelstand, Rechtsraum, Zeit und verpflichtende Abhängigkeiten müssen für die konkrete Handlung zusammenpassen.
Eine eng gebundene technische Berechtigung kann aus einem gültigen Ausführungsrecht folgen. Ihre Ausgabe belegt noch keinen Vollzug.
Erst der dokumentierte Vollzug belegt die ausgeführte Handlung. Integrität allein garantiert weder Quellenwahrheit noch rechtliche Anerkennung.
immo.quick trennt fachliche Feststellung, institutionelle Übernahme, Ausführungsrecht, technische Capability, tatsächliche Ausführung und nachgelagerte Evidenz. Diese Trennung verhindert, dass ein positives Prüfergebnis automatisch zur Handlungserlaubnis wird oder ein früher gültiger Zustand später ungeprüft weiterwirkt. Jede Stufe beantwortet eine andere institutionelle Frage und besitzt eine eigene Beweisgrenze.
Ein fachlicher, regulatorischer oder technischer Zustand wird deterministisch festgestellt.
PASS ≠ AUSFÜHRUNGSERLAUBNISDie empfangende Institution entscheidet, ob sie auf ein vorhandenes Artefakt für ihren konkreten Zweck überhaupt vertrauen darf.
EVIDENZ ≠ RELIANCEAuthority, Rule, Jurisdiction, Time und material Dependencies müssen für die konkrete Konsequenz aktuell schließen.
RELIANCE ≠ EXECUTION RIGHTErst ein gültiges Execution Right kann eine eng begrenzte, gebundene und gegebenenfalls Single-Use Capability erzeugen.
RIGHT ≠ AUSGEFÜHRTE HANDLUNGUnmittelbar vor der Wirkung wird der aktuelle autoritative Zustand erneut geprüft. Änderungen vor dem Execution Cut können die Ausführung verhindern.
CONTINUING AUTHORITYDer tatsächlich maßgebliche Zustand, die erlaubte oder verweigerte Wirkung und die Beweiskette werden getrennt festgehalten.
PROOF ≠ LEGITIMITÄTSQUELLEEin Banking-Domain-Receipt dokumentiert einen versiegelten fachlichen Zustand und erklärt zugleich ausdrücklich, dass keine Execution Permission entsteht.
Artefakt ansehenBANKING_SEALED · execution_permission=falseEin nachfolgendes Receipt dokumentiert einen Sanktionstreffer. Der frühere positive Zustand wird nicht überschrieben, darf aber nicht als dauerhafte Erlaubnis fortgeschrieben werden.
BLOCK-Receipt öffnenBLOCK_SANCTIONS_MATCH · chain_integrity=VALIDEin eigener Reliance Decision Record zeigt, dass selbst ein vorhandener Proof nicht automatisch institutionell übernommen werden muss.
Reliance-Artefakt ansehendecision=REFUSE · reliance_granted=false