Die immo.quick Serverless Edition™ nutzt keine Trusted Execution Environments (TEEs) und keine Enclaves. TEE- und Enclave-Technologien werden ausschließlich in immo.quick Core™ genutzt. Beide Produkte sind eigenständige Systeme. Core™ ist keine Voraussetzung für die Serverless Edition™.
Die Serverless Edition™ prüft definierte Bedingungen am integrierten Ausführungspfad und dokumentiert die Entscheidung kryptografisch nachvollziehbar. Eine TEE-Attestierung ist kein Bestandteil ihrer Architektur. Hardwaregestützte Isolation und Enclave-Attestierung gehören zum Core-Architekturprofil.
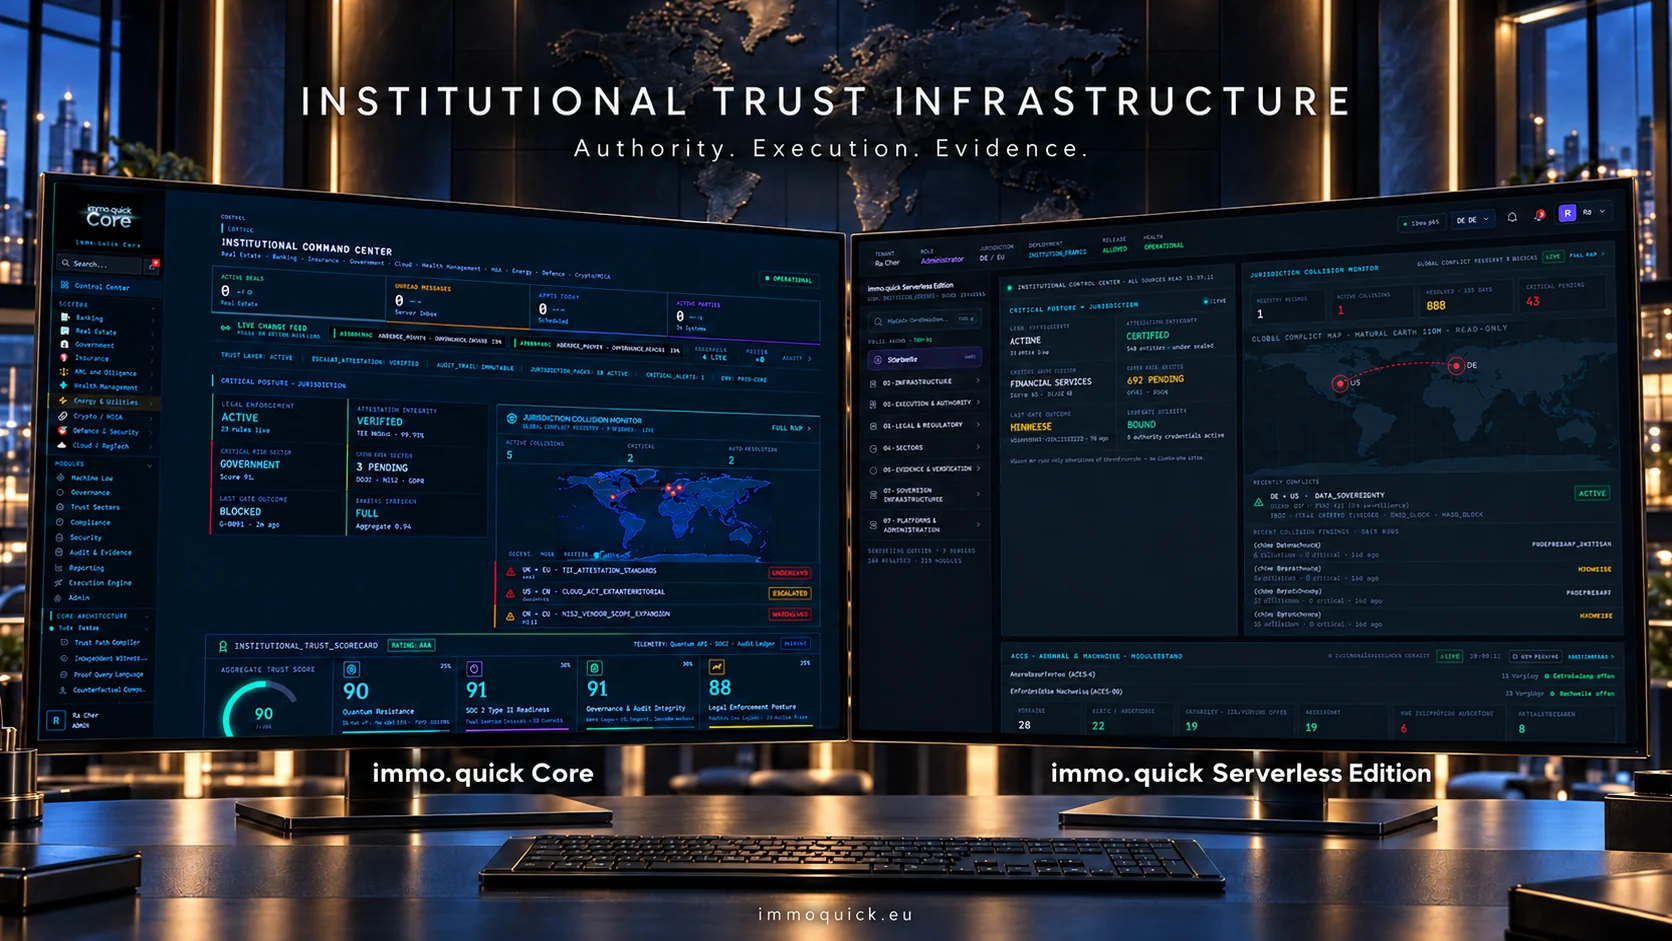
Zwei eigenständige Systeme, gemeinsam im Blick. Original-Startansichten von immo.quick Core und immo.quick Serverless Edition, eingebettet in ein KI-generiertes Umgebungsmotiv. Für die große Ansicht antippen oder anklicken.
INSTITUTIONAL TRUST INFRASTRUCTURE
Die Freigabe war gültig. Ist sie es jetzt noch?
Zwischen Freigabe und Ausführung kann sich die Grundlage einer Handlung verändern. immo.quick entwickelt institutionelle Vertrauensinfrastruktur für diese Grenze: Die Serverless Edition™ kontrolliert geschützte Ausführung. Core™ ist ein eigenständiges System, das institutionelle Determination und ihren Entstehungskontext technisch bindet und überprüfbar macht.
Eine Anmeldung bestätigt die Identität; sie beantwortet noch nicht, ob eine Zahlung, Datenfreigabe oder Agentenaktion jetzt zulässig ist. immo.quick setzt genau an dieser Kontrollfrage an und verbindet jede geschützte Entscheidung mit ihrem maßgeblichen Zustand und einem nachvollziehbaren Nachweis.
Was darf Ihre Software in diesem Moment tun?
Eine Zahlung, eine Datenweitergabe oder eine KI-Aktion kann technisch möglich sein und trotzdem nicht mehr erlaubt. immo.quick verbindet die maßgeblichen Befugnisse und Voraussetzungen mit der konkreten Handlung. Die Serverless Edition™ setzt an der geschützten Ausführung an. Das eigenständige System Core™ macht den Entstehungsweg institutioneller Prüfergebnisse nachvollziehbar.
„Kein Treffer“ ist noch kein belastbarer Nachweis.
Hat jemand einen definierten Notfallweg genutzt? Enthält der erfasste Zeitraum eine bestimmte Ereignisklasse? Liegen die geforderten Vernichtungsnachweise vor? Negative Assurance™ prüft solche Fragen anhand festgelegter Quellen und hält Ergebnis, Abdeckung und Grenzen gemeinsam fest. Fehlen relevante Daten, gibt es keine positive Bestätigung.
Der Unterschied zeigt sich, wenn die nächste Prüfungsfrage kommt: Sie können den geprüften Bestand, den Zeitraum und die Grundlage Ihrer Antwort vorlegen. Dafür muss die Erfassung vorher stimmen. Eine heute übersehene Lücke lässt sich im Prüfungstermin nicht einfach durch einen überzeugenderen Bericht schließen.
ABSENCE
Eine Ereignisklasse fehlt
Prüft, ob eine genau benannte Ereignisklasse im erfassten Bestand eines festgelegten Zeitraums enthalten ist. Die Abwesenheit eines Ereignisnamens ist kein pauschaler Nachweis, dass ein realer Vorgang nie stattgefunden hat.
NON_OVERRIDE
Definierte Ausnahmewege prüfen
Prüft die im Profil festgelegten Override- und Notfallwege. Reguläre menschliche Entscheidungen, Ablehnungen und Widerrufe zählen nicht allein deshalb als Override. Die Aussage reicht nur so weit wie die erfassten Wege und Daten.
ERASURE
Vernichtungsnachweise abgleichen
Prüft, ob für benannte Daten und Schlüssel die geforderten Vernichtungsnachweise vorliegen. Das belegt weder automatisch vollständige Löschung noch die Unwiederherstellbarkeit sämtlicher Kopien und Sicherungen.
Abwesenheit einer Ereignisklasse im geprüften Bestand, keine pauschale Ereignisfreiheit. Herkunftsprüfung derzeit über den Schlüsselinhaber.
Der Moment davor
Drei Minuten, die alles verändern.
Vorher
Eine Zahlung ist freigegeben. Die befugten Personen haben unterschrieben.
16:44
Ein Vorstandsbeschluss hebt die maßgebliche Autorität auf. Die alte Freigabe bleibt im System sichtbar.
16:47
Die Zahlung soll das Haus verlassen. Entscheidend ist jetzt, ob ein gültiges Ausführungsrecht besteht.
Modellfall aus „Der Moment davor“, keine reale Banktransaktion. Die Serverless Edition™ setzt an der kontrollierten Wirkungsgrenze an. Dafür müssen die geschützte Handlung und ihre Ausführungspfade tatsächlich angebunden sein.
Das neue Buch von Rami Cherri
Der Moment davor
Warum Institutionen im Zeitalter der KI die Kontrolle über ihr eigenes Handeln verlieren und wie Machine Law™ sie zurückgibt
Freitag, 16:47 Uhr. Eine Zahlung über 25 Millionen Euro verlässt die Bank: freigegeben, geprüft, protokolliert. Drei Minuten zuvor war die entscheidende Autorität aufgehoben worden. Das Buch über den Moment zwischen Entscheidung und Wirkung.
Klassische IT- und Security-Systeme bleiben unverzichtbar. IAM prüft Identität und Zugriff, Workflows koordinieren Prozesse, SIEM erkennt Auffälligkeiten, Risk Engines bewerten Risiken und Audit Logs dokumentieren Ereignisse. Diese Systeme lösen jedoch unterschiedliche Aufgaben.
Die zusätzliche Frage lautet: Darf diese konkrete Handlung unter den jetzt gültigen Befugnissen und Regeln ausgeführt werden? Ein bestandener Einzeltest ist noch kein vollständiges Ausführungsrecht. SaaS beschreibt ein Betriebsmodell; entscheidend ist, ob eine verbindliche Kontrolle im tatsächlichen Ausführungspfad liegt.
System
Beantwortet
immo.quick
IAM / Login
Wer ist der Benutzer?
Identität ist ein Teil der Prüfung, nicht die vollständige Authority.
Workflow
Ist der Prozess formal korrekt?
Ein korrekter Prozess ist nicht automatisch institutionell zulässig.
SIEM / Monitoring
Gibt es verdächtige Aktivität?
Erkennt Risiken, entscheidet aber nicht allein über die Zulässigkeit der Aktion.
Risk Scoring
Wie hoch ist das Risiko?
Risikobewertung ist keine Autorisierung.
immo.quick
Darf die Aktion ausgeführt werden – jetzt?
Verbindet Authority, Regeln, Jurisdiktion, Zeit, Abhängigkeiten und Kontext zu einer deterministischen Entscheidung.
immo.quick
Zwei eigenständige Systeme. Ein verständlicher Überblick.
immo.quick Core™
Determination und Kausalität technisch binden
Core™ bindet das institutionelle Prüfergebnis an den maßgeblichen Zustand, seine Grundlagen und die nachgewiesene Ausführungsumgebung. Hardwaregestützte Isolation und Attestation gehören zu seiner eigenen Vertrauensarchitektur.
Serverless™ wird in bestehende Anwendungen und Ausführungspfade integriert. Es bindet Akteur, Handlung, Ziel, maßgeblichen Zustand und Zeit an ein Ausführungsrecht und prüft dieses an der geschützten Wirkungsgrenze erneut.
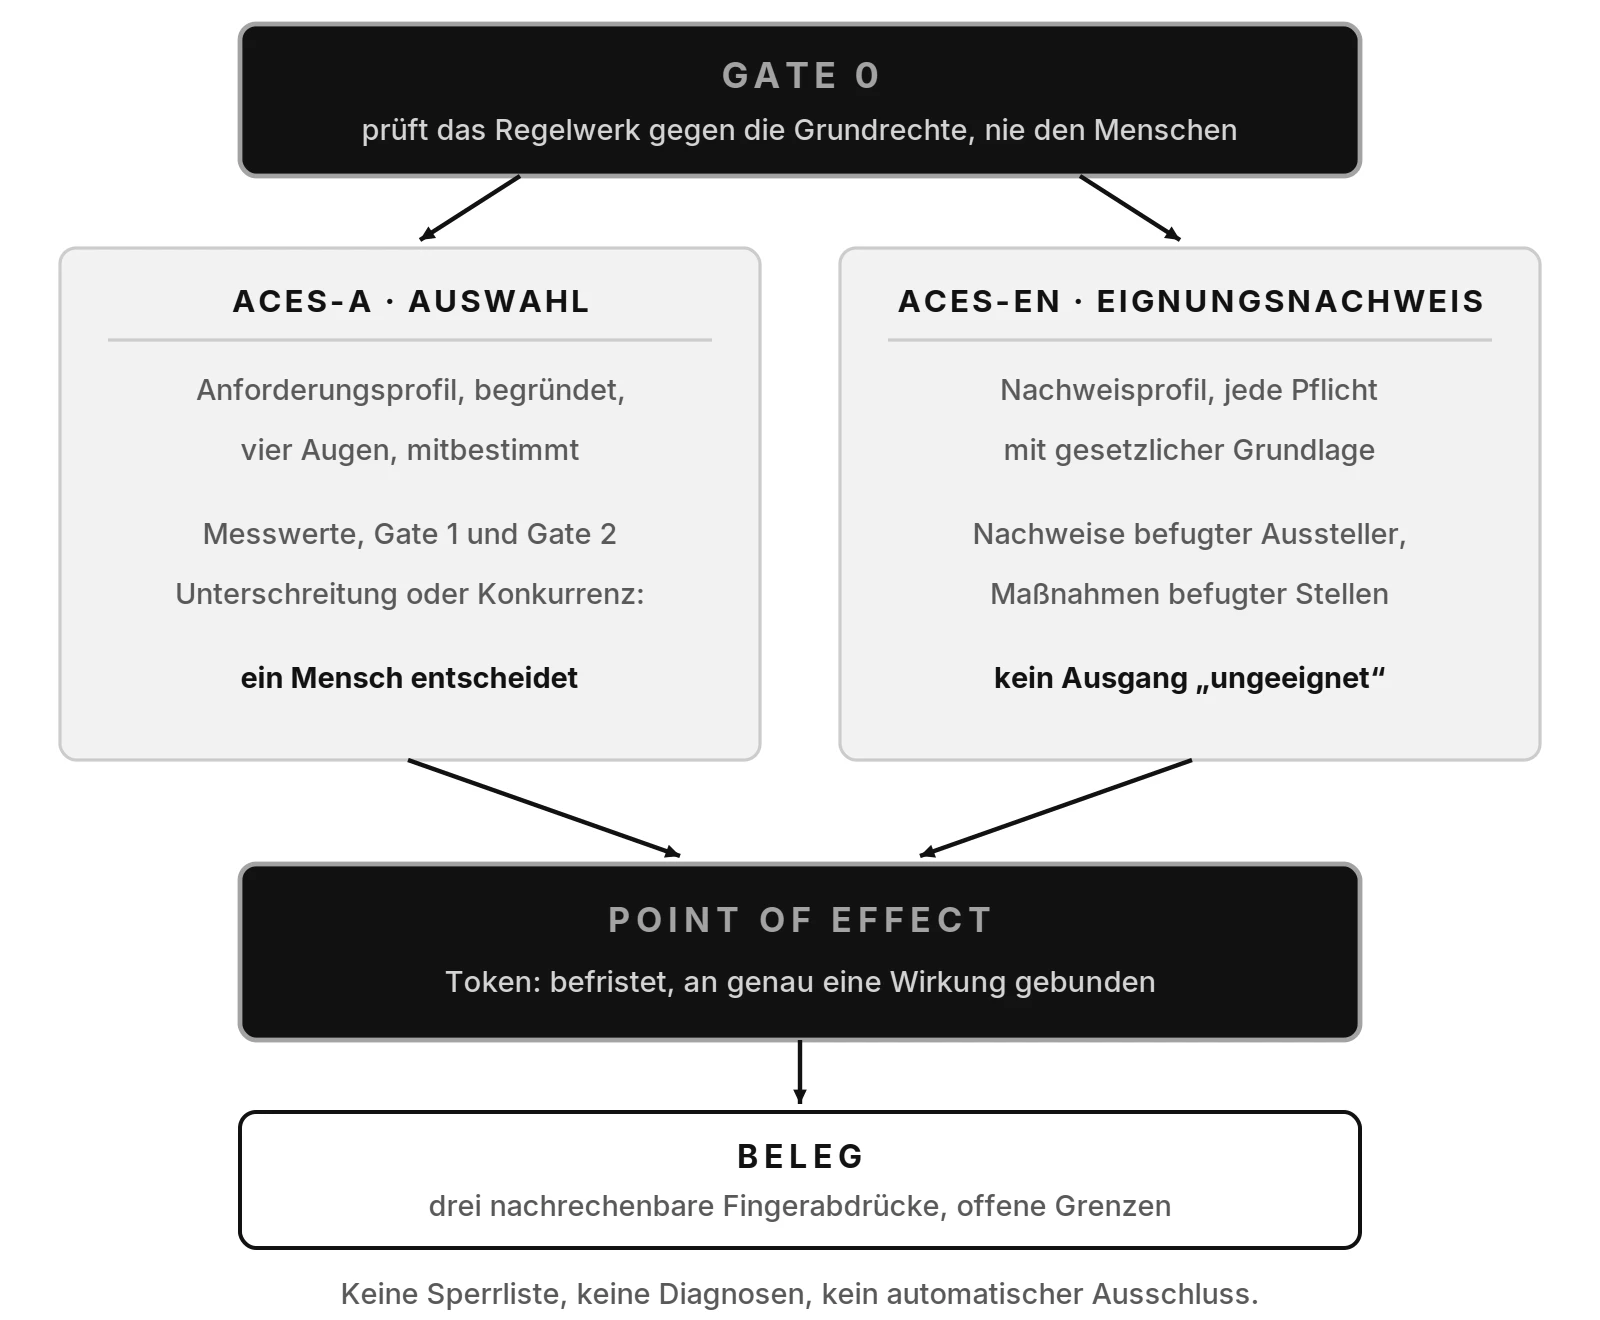
ACES™: geschlossener fachlicher Bereich für Auswahl und Eignungsnachweise innerhalb von Serverless™.
Core™ und Serverless™ sind eigenständige Systeme. Diese Übersicht zeigt ihre Aufgaben, keine technische Abhängigkeit zwischen ihnen.
Nicht nur nachlesen. Konkret prüfen.
Was prüft das System? Welche Regeln gelten für eine Institution? Welcher Nachweis entsteht? Diese öffentlichen Einstiege verbinden die Funktionsweise mit konkreten Prüfwegen. Presse und Investoren finden die gleichen Grundlagen, verständlich erklärt.
CDS™
Gesetzestexte gegen kodierte Grundrechts- und Verfassungsmuster prüfen. Fundstellen und Regelstand machen das Ergebnis nachvollziehbar.
Wer eine Dienstwaffe trägt, Kinder betreut oder Patienten behandelt, braucht gültige Nachweise. ACES™ sorgt dafür, dass Eignungs- und Zuverlässigkeitsnachweise im entscheidenden Moment wirken und dass Personalauswahl fair, begründet und von Menschen entschieden ist. Ohne Sperrlisten, ohne Diagnosen, ohne automatischen Ausschluss.
17 SektorvorlagenDeutschland · EU · USA · KanadaJeder Schritt mit Beleg
Die Kontrollgrenze in bestehende Systeme integrieren.
Die Anbindungsform kann variieren. Die Entscheidungs- und Evidenzlogik darf sich dadurch nicht verändern. API, Event, Workflow, Agent, kontrollierter Offline-Transfer oder Hybridbetrieb sind unterschiedliche Transport- und Integrationsmuster für dieselbe institutionelle Kontrollfrage.
01 · VORGANGAkteur, Handlung, Ziel und Zweck bestimmen
02 · GRUNDLAGEBefugnis, Regelstand und Rechtsraum binden
03 · AUSFÜHRUNGSRECHTZeit und Pflichtabhängigkeiten auflösen
04 · VOLLZUGCapability erneut prüfen und kontrolliert verbrauchen
05 · NACHWEISEntscheidung und beobachteten Effekt dokumentieren
Bei der Einführung wird zuerst festgelegt, welche Handlungen tatsächlich geschützt werden müssen. Danach werden Authority-Quellen, interne und externe Daten, relevante Jurisdiktionen sowie Rule Domains zugeordnet. Erst danach wird die technische Kontrollgrenze an den tatsächlichen Point of Effect angeschlossen und mit positiven sowie adversarialen Negativtests überprüft.
SEKTOREN
Governance im Kontext Ihrer Branche.
Jeder Sektor besitzt eigene regulatorische, operative und technische Anforderungen. Die jeweiligen Gates, Rechtsnormen und Datenquellen werden deshalb im fachlichen Kontext des Sektors erklärt und nicht als isolierter Gate-Katalog behandelt.
immo.quick behandelt Jurisdiktion nicht als statisches Länderfeld. Regeln können sich überschneiden oder widersprechen. Solche Kollisionen werden nicht stillschweigend geglättet, sondern als expliziter Zustand sichtbar gemacht und einem definierten Governance-Pfad zugeführt.
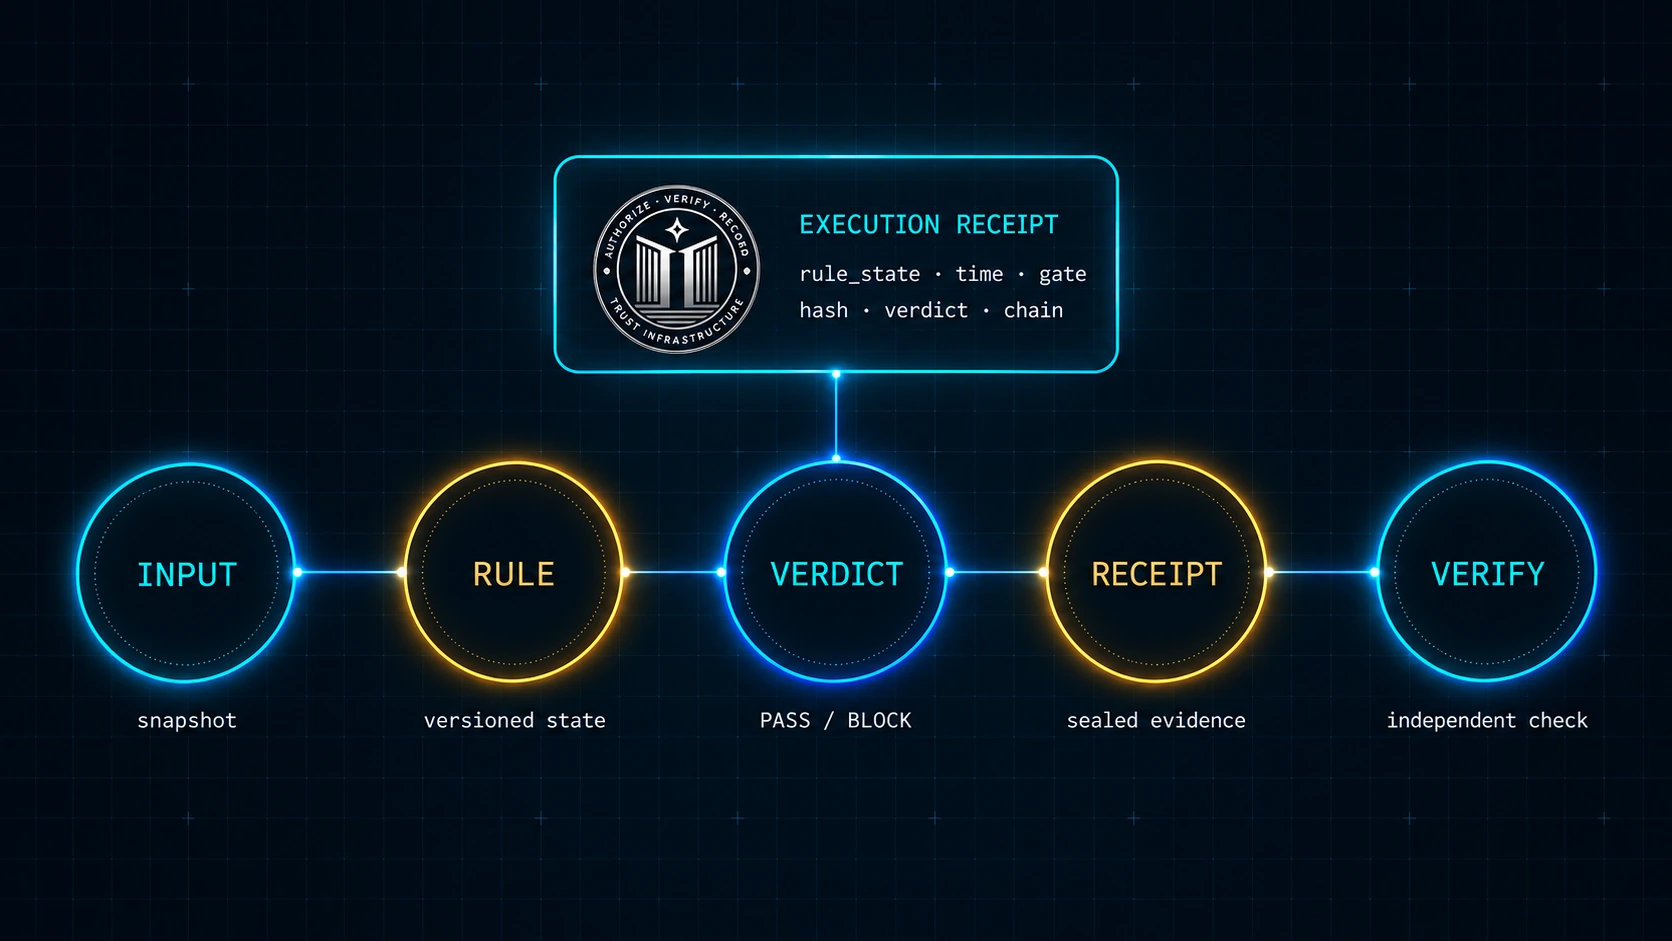
Receipts sind der öffentliche Beweisanker der Website. Sie können dokumentieren, welche Eingabe verarbeitet wurde, welcher Regelzustand aktiv war, welche Gate-Ergebnisse entstanden und wie das Ergebnis kryptografisch gebunden wurde.
Ebenso wichtig sind die Grenzen: Kryptografische Integrität ist nicht automatisch materielle Rechtsrichtigkeit, Wahrheit jeder externen Quelle oder eine Garantie gerichtlicher Anerkennung. Diese Abgrenzung bleibt ausdrücklich sichtbar.
◎
Global anwendbarRechtsräume, Sektoren und Standards in einem konsistenten Entscheidungsmodell.
✓
Nachvollziehbar & prüfbarMachine-readable rules, nachvollziehbare Zustände und Evidence-Pfade.
▱
Für kritische InfrastrukturenEntwickelt für Umgebungen mit hoher regulatorischer Dichte und komplexen Abhängigkeiten.
Bücher
Zwei Bücher, eine Linie.
Der Moment davor
Das Buch für ein breites Lesepublikum. Mit Modellfall, realen Fällen und Trailer. Hardcover, Softcover und E-Book.
FÜR INVESTOREN, INSTITUTIONEN, REGULATOREN UND REGIERUNGEN
Prüfen Sie die Architektur für Ihren institutionellen Auftrag.
Die Welt bewegt sich von Software, die Entscheidungen unterstützt, zu Infrastruktur, die kontrolliert, ob digitale Wirkungen überhaupt eintreten dürfen. immo.quick adressiert diese institutionelle Kontrollgrenze mit zwei eigenständigen Systemen, sektorspezifischer Regelarchitektur und überprüfbarer Evidence.
Machine Law™ ist der konzeptionelle Rahmen für institutionelle Kontrolle unmittelbar vor geschützter Wirkung. Für eine konkrete Handlung müssen die maßgeblichen Befugnisse, Regeln, Zeitbedingungen und Abhängigkeiten gemeinsam tragen. Ein System erzeugt dabei keine institutionelle Autorität.
Sind Core™ und Serverless™ dasselbe System?
Nein. immo.quick Core™ und immo.quick Serverless Edition™ sind eigenständige Systeme. Core™ bindet institutionelle Determination und ihren Entstehungskontext. Serverless™ kontrolliert gebundene Ausführungsrechte in integrierten Ausführungspfaden.
Was unterscheidet ein Ausführungsrecht von einer Freigabe?
Eine Freigabe dokumentiert eine Entscheidung zu einem bestimmten Zeitpunkt. Ein Ausführungsrecht muss für die konkrete Handlung unter den maßgeblichen aktuellen Bedingungen gelten. Eine frühere Freigabe oder ein einzelnes Gate PASS ersetzt diese Prüfung nicht.
Wo gehört ACES™ hin?
ACES™ ist ein geschlossener fachlicher Bereich innerhalb der immo.quick Serverless Edition™. Gate 0 prüft das Regelprofil, nicht die Person. ACES-A unterstützt Auswahlverfahren und ACES-EN prüft Eignungsnachweise; negative Auswahlentscheidungen bleiben bei zuständigen Menschen.
Wie beginnt eine Integration?
Zuerst wird eine konkrete geschützte Handlung festgelegt. Danach werden Befugnisquellen, Regeln, Abhängigkeiten und der tatsächliche Ausführungspfad zugeordnet. Die Kontrollgrenze muss dort eingebunden werden, wo die geschützte Wirkung entsteht; eine allgemeine Verbindung allein genügt nicht.
immo.quick entwickelt institutionelle Vertrauensinfrastruktur. Zwei eigenständige Systeme verbinden institutionelle Prüfungen und geschützte Handlungen mit ihren maßgeblichen Grundlagen: immo.quick Core™ und immo.quick Serverless Edition™.
Das Buch zur Frage vor der Wirkung
Der Moment davor · Rami Cherri
Machine Law™, KI-Governance und Ausführungsrechte verständlich erklärt. Die deutsche Fassung hat 386 Seiten. Hardcover, Softcover und E-Book sind mit eigenen ISBN und direkten Links zu tredition, Amazon und buecher.de auf der Buchseite aufgeführt.
Seit 2025 parallel entwickelt: Unsere eigenständige Investorenplattform ergänzt den Unternehmenskreislauf um Kapitalzugang, Matching und strukturierte Investmentvorbereitung. Rollout geplant für das erste Quartal 2027.
Wer nach Compliance-Software, KI-Governance oder institutioneller Ausführungskontrolle sucht, stellt unterschiedliche Fragen. Diese Übersicht führt direkt zur passenden Erklärung und zu den ausgewiesenen Nachweisen.
Die musikalische Identität von Machine Law™ und der offizielle YouTube-Kanal.
Von der Erklärung zur eigenen Nachweisprüfung
Was trägt ein digitaler Beleg tatsächlich? Prüfen Sie unterstützte JSON-Nachweise lokal im Browser und unterscheiden Sie bestätigte Inhaltsbindung, Widersprüche und offene Grundlagen.